

Todo ano o relatório da Verizon chega com alguma notícia ruim reciclada. O de 2026 chegou com uma inversão. Pela primeira vez em dezenove edições, a exploração de vulnerabilidades passou a ser o principal vetor de acesso inicial em violações: 31% dos casos, contra 20% no ano anterior. O abuso de credenciais, líder histórico, caiu para 13%. A base analisada foi de mais de 22 mil violações confirmadas em 145 países.
Isso, sozinho, seria uma notícia administrável. O problema é o outro lado do gráfico. No mesmo período, a proporção de vulnerabilidades do catálogo KEV da CISA totalmente remediadas caiu de 38% para 26%, e o tempo mediano até a resolução completa subiu de 32 para 43 dias. A organização mediana terminou o ano com 50% mais vulnerabilidades críticas para corrigir do que tinha no ano anterior.
Uma linha subindo, outra descendo. É essa tesoura que explica por que a AWS lançou o Continuum, e é por ela que qualquer conversa sobre orçamento de segurança deveria começar.
Uma linha subindo, outra descendo.
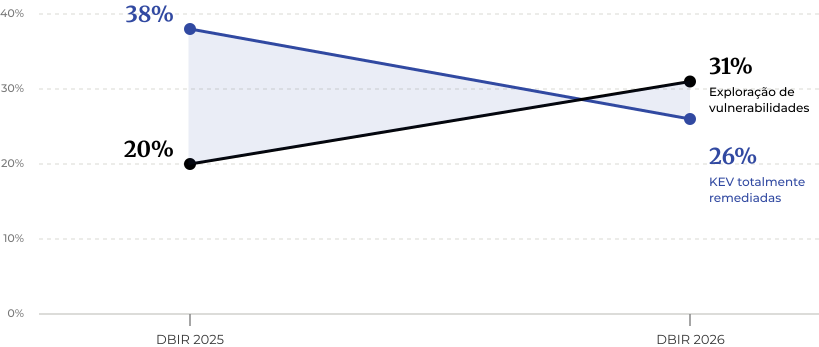
A tesoura: ataque acelera, correção desacelera. Exploração de vulnerabilidades sobe de 20% para 31% enquanto a remediação total de KEV cai de 38% para 26%. O intervalo hachurado é a janela que o atacante ganhou e o defensor perdeu. Insira o gráfico acima desta legenda. Fonte: Verizon Data Breach Investigations Report 2026 (páginas 10, 15 e 17), sobre incidentes entre novembro de 2024 e outubro de 2025.
O que é o AWS Continuum
Anunciado em 17 de junho de 2026, no AWS Summit de Nova York, o Continuum é a aposta da AWS de que o modelo operacional de segurança dos últimos dez anos acabou. Chet Kapoor, vice-presidente de busca, segurança e observabilidade da empresa, resumiu o diagnóstico em uma frase que vale mais que o produto: coletar telemetria, guardar, consultar e montar painéis para vigiar já não acompanha o ritmo. A proposta de substituição tem quatro elementos, telemetria, contexto, raciocínio e ação, e um objetivo declarado de entregar resultado em vez de alerta.
A primeira capacidade, chamada Continuum for code vulnerabilities, está em gated preview, ou seja, acesso restrito mediante inscrição. Ela cuida do ciclo inteiro de uma vulnerabilidade de código, da descoberta até a correção, sem passar pela fila de triagem humana em cada etapa.
Há um ciclo interessante embutido no lançamento, e a própria AWS o expõe abertamente. O que tornou o problema urgente foi o avanço dos modelos de fronteira, que hoje encontram falhas de software e raciocinam sobre cadeias de ataque em minutos. O resultado é um backlog que cresce em ritmo exponencial. A resposta usa a mesma capacidade que ampliou o volume, agora do lado de quem defende. Faz sentido: quando a detecção fica barata, o gargalo migra para a decisão e para a correção.
Como funciona, sem o marketing
O Continuum lê dois tipos de contexto. O estruturado já vive dentro da AWS: infraestrutura, permissões do IAM, topologia de rede, código. O não estruturado é o que descreve como a empresa realmente opera: documentos, comunicações internas, prioridades de negócio. É esse segundo conjunto que separa a ferramenta de um scanner. Um scanner sabe que existe uma injeção de SQL. Ele não sabe que aquele serviço processa liquidação financeira e que o time responsável entra em freeze na virada do mês.
Sobre esse contexto rodam quatro fases contínuas.
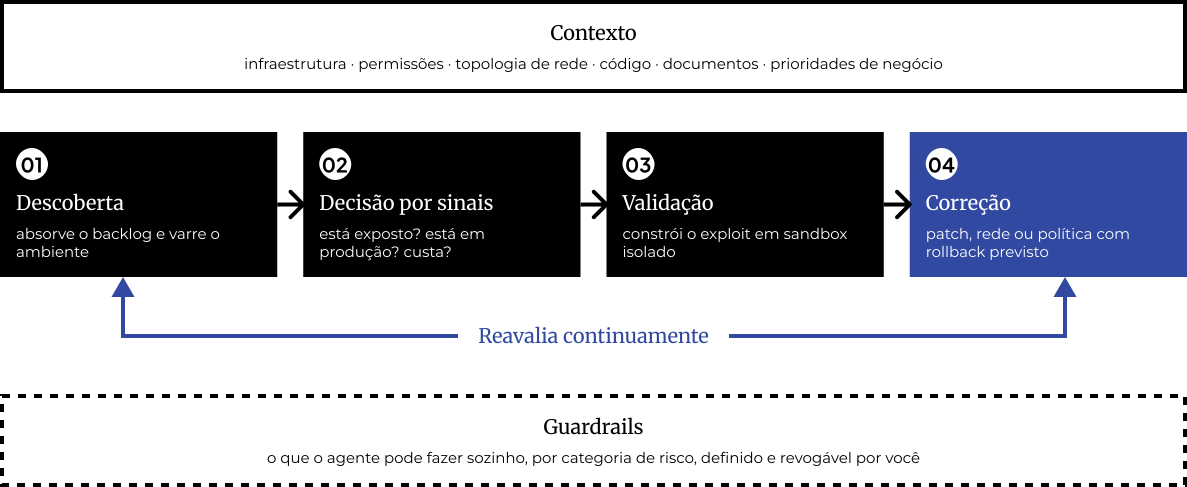
A fase que mais importa comercialmente é a terceira. O Continuum tenta construir um exploit funcional em ambiente isolado antes de abrir qualquer chamado. Se não consegue explorar, o achado morre ali. Quem já viu um time gastar duas semanas discutindo se um CVE de biblioteca é alcançável no código de produção entende o tamanho da economia.
Por baixo, a AWS descreve a arquitetura como um time de agentes coordenado por um harness, a camada de orquestração que conecta modelo, ferramentas, memória e fluxo de trabalho. O produto é agnóstico de modelo e escolhe o melhor para cada etapa. O argumento comercial é direto: manter essa engrenagem funcionando conforme os modelos mudam é trabalho pesado, e a AWS prefere vendê-lo como infraestrutura a deixar cada cliente montar o seu.
O que já veio junto
O Continuum não nasceu vazio. A AWS moveu o antigo AWS Security Agent para dentro da marca. O penetration testing agentic e o code scanning viraram Continuum pen testing e Continuum code scanning. Entrou também o Continuum threat modeling, em preview, que gera modelos de ameaça em formato STRIDE a partir de documentos de arquitetura ou do próprio código.
O pen testing é a única peça com preço público e é a mais fácil de testar sem processo de compra: 50 dólares por hora de tarefa, medido por segundo, sem compromisso mínimo. Nos exemplos da própria AWS, um teste em uma API nova sai por cerca de 173 dólares, um teste mensal em um e-commerce fica em 1.200 dólares e um exercício completo em um SaaS corporativo, antes de um lançamento grande, chega a 1.563 dólares. Compare com a última fatura de pentest da sua empresa e com a data em que ele foi feito. A conversa muda de assunto rápido.
Onde o dinheiro está
Aqui entra a parte que interessa a quem aprova orçamento. O ganho do Continuum não está em achar mais coisa. Achar já é barato e virou commodity. O ganho está em dois lugares onde a empresa sangra hoje sem registrar em nenhuma planilha.
O custo do ruído
O benchmark de segurança de aplicações da OX Security em 2026 analisou 216 milhões de achados em 250 organizações. A empresa média acumula perto de 866 mil alertas por ano. Depois de aplicar análise de alcançabilidade e exploração real, restaram 795 achados críticos. Menos de um décimo de um por cento.
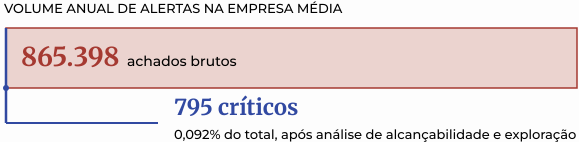
Alguém paga para separar 795 de 865 mil. Normalmente um engenheiro sênior de segurança de aplicações, que nos Estados Unidos custa em torno de 175 mil dólares por ano, aproximadamente 84 dólares por hora. Se ele gasta 80% do tempo triando em vez de corrigir, são cerca de 134 mil dólares anuais pagos para categorizar. Multiplique pelo tamanho do seu time e você tem um número que ninguém coloca em slide de conselho.
E o volume não vai cair. O relatório OSSRA da Black Duck em 2026 encontrou 581 vulnerabilidades de código aberto por base de código, o dobro do ano anterior, com 87% das bases contendo ao menos uma falha conhecida. Código gerado por IA piora a conta: uma análise da CodeRabbit em 2026 apontou 2,74 vezes mais vulnerabilidades em código gerado por modelo do que em código escrito por gente.
O custo do incidente
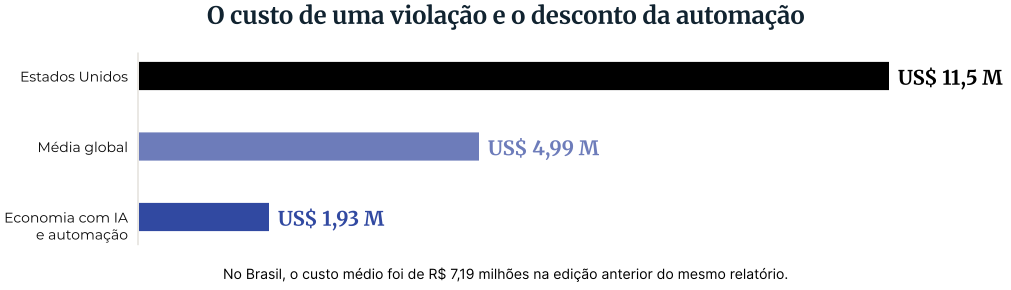
O relatório da IBM com o Ponemon Institute, publicado em julho de 2026, colocou o custo médio global de uma violação em 4,99 milhões de dólares, alta de 12% e recorde da série, puxado por detecção, escalonamento e receita perdida. Ataques com uso de IA cresceram 56%. E o dado que a AWS gostaria que você lesse com atenção: organizações que usam IA e automação de forma extensiva em segurança gastam, em média, 1,93 milhão de dólares a menos por incidente do que as que não usam nada.
Recorte regulatório brasileiro
Para empresa que opera sob LGPD, o relógio é curto. A Resolução CD/ANPD nº 15/2024 fixou três dias úteis para comunicar um incidente relevante à autoridade e aos titulares, contados de quando o controlador souber que dados pessoais foram afetados. Agentes de pequeno porte têm o prazo dobrado. No setor financeiro, as normas de segurança cibernética do CMN e do Banco Central exigem política formal, plano de resposta e comunicação ao regulador.
Três dias úteis é pouco tempo para descobrir se aquele CVE aberto há sete meses no backlog era o caminho de entrada. Ter evidência reproduzível de exploração, com data e escopo, muda a qualidade da resposta ao regulador. Esse é um benefício do Continuum que não aparece em nenhum material da AWS e que, no Brasil, pode valer mais que a economia de triagem.
Confiança graduada, ou quem assina embaixo
A parte mais bem pensada do produto é também a mais difícil de operacionalizar. O Continuum começa em learn mode, propondo ações com um humano aprovando cada uma, e cada recomendação vem com o raciocínio que a produziu. Conforme a confiança aumenta, a empresa gradua o agente para enforce mode, liberando correção automática por categoria e perfil de risco que ela mesma define. Mudanças trazem visibilidade de blast radius e caminho de rollback quando é possível.
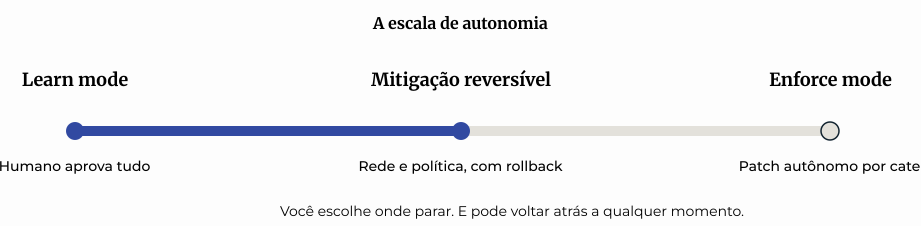
Na prática, o gargalo muda de lugar. Aprovar quatrocentos patches propostos por semana também é uma fila. A diferença é que passa a ser uma fila de decisões, não de investigações, e decisão é mais barata que investigação. Só que ela exige que alguém tenha autoridade formal para dizer sim. Em empresa regulada, isso significa sentar o time de gestão de mudanças e a auditoria interna na mesma mesa antes de ligar qualquer coisa em produção. É trabalho de processo, não de tecnologia, e é justamente o que o desenho em modo gradual permite fazer com calma.
Quem já está usando
A AWS trabalha com um grupo fechado de design partners na capacidade de vulnerabilidades de código: Capital One, MongoDB, Rivian e Robinhood. Banco, fabricante de banco de dados, montadora e corretora. Perfis com estimativa de perda por indisponibilidade alta o bastante para justificar experimentação.
Mike Johnson, CISO
A promessa que o CISO da Rivian destacou foi encurtar o prazo até a correção de vulnerabilidades sérias, ligando código a conhecimento corporativo para confirmar quais achados são de fato relevantes. Publicação da AWS de 5 de agosto de 2026.
Vale registrar o estágio em que estamos: por ser preview fechado, ainda não há métricas públicas de redução de backlog ou de tempo médio de correção. É o comportamento normal de um produto nessa fase, e a AWS costuma divulgar esses números quando a base de clientes cresce. Até lá, o que existe é depoimento de parceiro de desenho, que em avaliação de fornecedor conta como sinal de direção. Se alguém apresentar projeção de ROI do Continuum hoje, peça a metodologia antes de levar ao comitê.
O que ainda está em aberto
Nenhum produto em preview chega pronto, e a lista abaixo é o que costuma aparecer nas nossas conversas de arquitetura quando o assunto entra em pauta.
A primeira questão é de nomenclatura. O AWS Security Agent foi lançado no re:Invent de 2025 e passou a integrar o Continuum seis meses depois, mas segue com página de produto própria e recebendo anúncios de funcionalidade. Yan Cui, AWS Serverless Hero, registrou publicamente a dúvida de qual referência usar. A convergência das marcas deve se resolver nos próximos ciclos, e enquanto isso vale documentar internamente qual nome sua arquitetura de referência adota, para não retrabalhar treinamento de time.
A segunda é de cobertura. A força do Continuum está em raciocinar sobre o ambiente AWS com profundidade, o que rende priorização muito melhor do que a de um scanner genérico. A contrapartida é que, se parte relevante do parque está em outro provedor ou em datacenter próprio, o grafo de contexto começa parcial. Para quem já concentra a carga crítica na AWS, isso é vantagem direta. Para quem opera híbrido, é um item de escopo a desenhar, não um impedimento.
A terceira é sobre o agente como componente a ser governado. Pesquisa recente sobre injeção de prompt em modelos usados para análise de logs em SOC mostrou que veredictos automatizados podem ser manipulados. É pré-publicação, sem revisão por pares, então não trate como conclusão. Trate como pergunta legítima a fazer em qualquer avaliação, inclusive das ferramentas que você já usa.
A quarta é comercial e resolve-se com o tempo: a capacidade principal ainda não tem tabela pública de preços, o que limita o orçamento antecipado. O pen testing, por outro lado, já está em disponibilidade geral com preço aberto, e é por ali que dá para começar sem esperar.
O que fazer nos próximos 90 dias
Nada disso exige contratar o Continuum. Exige preparar a empresa para tomar a decisão com números próprios, em vez de com material de fornecedor.
Meça o seu backlog de verdade
Quantidade aberta, idade mediana, percentual que alguém já validou como alcançável em produção. Se você não consegue produzir esses três números em uma semana, esse é o seu primeiro problema, e ele não se resolve com IA.
Calcule o custo de triagem
Horas semanais que o time gasta separando ruído, multiplicadas pelo custo hora carregado. Coloque no mesmo slide que o orçamento de ferramenta. A comparação costuma ser constrangedora.
Rode um pen test agentic pago por hora
Em uma aplicação de escopo médio. São algumas centenas de dólares e nenhum processo de compra. Compare o relatório com o do seu último pentest tradicional, inclusive na data.
Faça um modelo de ameaça STRIDE
De um serviço que ainda está em desenho. É a capacidade mais barata de testar e a que mais economiza dinheiro, porque atua antes de o código existir.
Só depois discuta enforce mode
E discuta com gestão de mudanças, auditoria e o dono do produto na sala, não só com o time de segurança.
Uma última coisa
A pergunta interessante não é se a IA vai encontrar vulnerabilidades. Ela já encontra, e é justamente por isso que o seu backlog dobrou. A pergunta é quem responde quando ela corrigir sozinha, às três da manhã, e a correção tocar o serviço de pagamento.
A AWS parece ter feito essa pergunta antes de nós, e é por isso que o produto começa em learn mode em vez de já sair corrigindo. O trabalho que sobra para cada empresa é decidir onde parar na escala e escrever essa decisão em política, com nome, alçada e trilha de auditoria. Quem fizer isso primeiro vai extrair valor do Continuum no dia em que ele abrir. Quem deixar para depois vai ter a ferramenta disponível e a autorização travada.
Antes de fechar esta página
Você consegue produzir, em uma semana, a quantidade aberta do backlog, a idade mediana e o percentual já validado como alcançável em produção?
Quanto custa a triagem semanal do time, colocado no mesmo slide do orçamento de ferramenta?
Você já comparou um pen test agentic pago por hora com o relatório e a data do último pentest tradicional?
Se for liberar enforce mode, gestão de mudanças, auditoria e o dono do produto estão na mesma mesa — com nome, alçada e trilha de auditoria escritos?
A eximia.co é parceira AWS. Este artigo foi escrito a partir de documentação pública e de relatórios de terceiros citados ao final, sem patrocínio ou revisão prévia da AWS.
- AWS Security Blog. Introducing AWS Continuum: Security at machine speed. 17 de junho de 2026. aws.amazon.com
- AWS Security Blog. AWS partners with Anthropic and OpenAI to bring AWS Continuum into developer workflows. 5 de agosto de 2026. aws.amazon.com
- AWS. Página oficial do AWS Continuum e tabela de preços do pen testing. aws.amazon.com/continuum · aws.amazon.com/security-agent/pricing
- Verizon. Data Breach Investigations Report 2026, com análise de Help Net Security, Nucleus Security e Veracode. helpnetsecurity.com
- IBM e Ponemon Institute. Cost of a Data Breach Report 2026. Dados brasileiros da edição 2025 via ABES. ibm.com · abes.org.br
- Pixee. Análise do OX Security 2026 Application Security Benchmark e estimativa de custo de triagem. pixee.ai · pixee.ai
- Black Duck. Open Source Security and Risk Analysis (OSSRA) Report, 2026.
- CodeRabbit. Análise de vulnerabilidades em código gerado por IA, 2026.
- InfoQ. AWS Continuum to Enable Agentic Code Security for Enterprises. 16 de julho de 2026. infoq.com
- ANPD. Resolução CD/ANPD nº 15, de 24 de abril de 2024. gov.br/anpd

Vamos entender o próximo passo juntos?
Fale com um especialista da eximia.co sobre arquitetura, engenharia e tecnologia.