

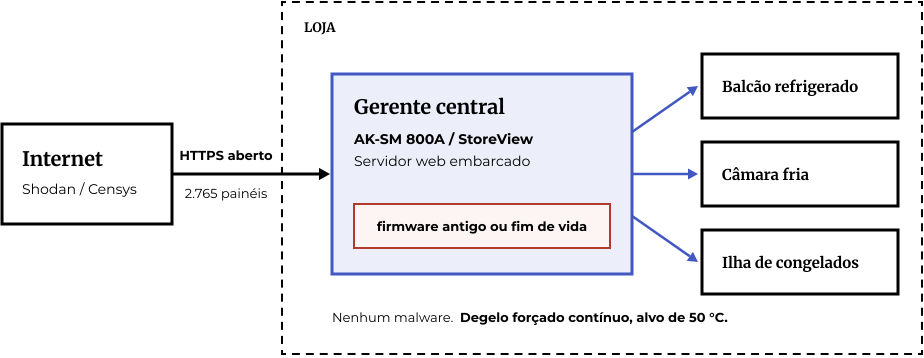
Caminho do ataque. Da internet ao gerente central de refrigeração e aos equipamentos da loja. O comando de degelo já existia no painel.
O que aconteceu na noite de domingo
Entre a noite de domingo, 11 de outubro, e a manhã de segunda, alguém acessou remotamente os sistemas que comandam a refrigeração de centenas de supermercados franceses e acionou o degelo forçado. Essa função existe para derreter o gelo que se acumula nos evaporadores. Os atacantes a deixaram em modo contínuo, com temperatura alvo de 50 °C, segundo a BFM TV, que revelou o caso. Em alguns equipamentos o aquecimento durou cerca de seis horas até que a equipe da manhã abrisse as portas e recebesse uma onda de ar quente.
A conta ainda está sendo fechada e os números variam conforme a fonte. O grupo Mousquetaires informou 300 lojas Intermarché e Netto afetadas. A Coopérative U falou em menos de cem lojas para a BFM e em mais de cem para a AFP. O Carrefour citou 80 supermercados, a Monoprix cerca de 5% da rede, e a E.Leclerc confirmou lojas atingidas sem dar número, conforme o resumo da Al Jazeera com AFP e Reuters. O Ministério Público de Paris registrou também incêndios em algumas lojas.
O prejuízo em mercadoria é o que mais aparece. Toda carga fresca ou congelada cuja cadeia de frio deixou de ser garantida foi descartada. Uma loja Intermarché em Haguenau perdeu o estoque inteiro de congelados, estimado em 50 mil euros, e uma Leclerc em Wasselonne descartou algo perto de 220 mil euros em produtos, segundo o Security Affairs. O presidente do Intermarché, Thierry Cotillard, falou em dezenas de milhões de euros num único dia. A SecurityWeek registra lojas afetadas também na Bélgica, Alemanha, Holanda, Polônia, Portugal e Espanha, e a Sekoia confirmou à Reuters a extensão para outros países europeus.
Por que este caso importa fora do varejo
Não houve vazamento, não houve sequestro de dados, não houve nota de resgate publicada até agora. O dano foi físico e veio de um comando que o próprio equipamento oferece. Quem opera nobreaks, ar-condicionado de data center, câmeras, controle de acesso ou geladeira de vacina com painel remoto tem a mesma combinação em casa: uma interface de gestão alcançável, uma autenticação mais fraca do que parece e uma função com efeito no mundo real.
O equipamento no centro da história
Os sistemas atingidos são da dinamarquesa Danfoss, uma das maiores fabricantes de refrigeração comercial do mundo. Num supermercado, cada balcão e cada câmara tem seu controlador local. Acima deles fica um gerente central que coordena o conjunto. Na linha mais recente esse papel é do AK-SM 800A, que a Claroty descreve como a central de operação da refrigeração: por ele se acompanham circuitos, ajustam limites de temperatura, consultam alarmes, alteram horários de operação, configuram notificações e administram usuários.
Para que o frigorista não precise ir até cada loja, o AK-SM 800A traz um servidor web embarcado com uma interface de navegador, conhecida como StoreView. A comodidade é real e reduz custo de manutenção. É também o motivo de o painel aparecer em buscadores de dispositivos conectados: quando a manutenção é terceirizada, o caminho mais curto para dar acesso ao técnico costuma ser publicar a porta.
A Danfoss reagiu com uma nota curta. Disse que os incidentes afetaram um número limitado de sistemas e que a maior parte dos equipamentos envolvidos era de gerações antigas, AK-SM800 e AK-SC355, já em fim de vida e sem atualização de segurança. As unidades AK-SM800A atingidas rodavam firmware desatualizado. A empresa lembrou que recomenda há tempos manter os sistemas suportados atualizados e substituir os antigos. A federação do varejo francês, a FCD, cobrou transparência total do fabricante.
O ataque não precisou de código malicioso dentro da loja. Bastou alcançar o painel e apertar um botão que já estava lá.
A pesquisa publicada dois meses antes
Em 9 de agosto de 2026 a equipe Team82, da Claroty, publicou uma análise do AK-SM 800A com três vulnerabilidades na interface web. Antes de olhar o firmware, os pesquisadores mediram a exposição: uma busca no Censys encontrou 2.765 painéis acessíveis direto da internet, muitos exibindo o título característico do StoreView. A conclusão deles foi direta: o atacante não precisa invadir a rede corporativa nem entrar na loja, basta varrer, achar e falar com o servidor web.
| CVE | O que é | CVSS v3 | Efeito |
|---|---|---|---|
CVE-2025-41450 |
Autenticação alternativa oculta por “código do dia”, derivado só da data do equipamento | 8,2 | Sessão administrativa sem conhecer a senha configurada |
CVE-2025-41451 |
Injeção de comando no campo de senha da configuração de e-mail SMTP | 7,6 | Execução remota de código depois de autenticado |
CVE-2025-41452 |
Upload de diretivas para o Nginx exposto, com recarga em tempo de execução | 5,4 | Manipulação de rotas e negação de serviço da interface |
A primeira é a mais reveladora. Os pesquisadores encontraram dois parâmetros não documentados na requisição de autenticação que desviam o fluxo para uma rotina chamada check_code_of_day. Em vez de comparar com a senha do administrador, ela compara com um valor calculado a partir da data corrente. Quem reconstruir o algoritmo gera a senha de qualquer dia, em qualquer equipamento. Tudo indica um acesso de suporte ou manutenção do fabricante, ou seja, uma porta dos fundos com boa intenção e o mesmo efeito de qualquer outra. Encadeada com a segunda falha, ela leva a execução de código com privilégio total.
A Danfoss corrigiu as três no firmware R4.3.1, e o identificador do aviso do fabricante, DSA-2025-08-01, junto com a numeração de 2025 das CVEs, sugere que a correção circula desde o ano anterior à divulgação pública. O ponto que importa: até a data desta publicação, nem as autoridades nem a Danfoss confirmaram que essas falhas foram a porta de entrada. A ANSSI, por ordem do primeiro-ministro Sébastien Lecornu, identificou “uma vulnerabilidade” no software do fabricante e acionou a empresa e os parceiros europeus. Para os modelos em fim de vida, a discussão de qual falha foi usada é quase irrelevante. Não existe correção para eles, e a única defesa disponível é tirá-los da internet.
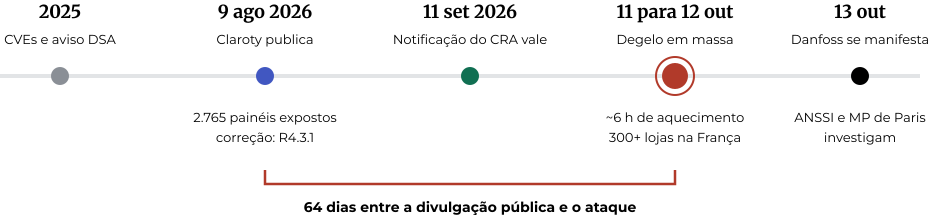
O problema não é a geladeira. É a interface de gestão.
Tire o nome Danfoss e a palavra freezer e sobra um padrão que aparece em quase todo incidente com equipamento conectado. Ele tem três peças, e o dano só acontece quando as três estão presentes ao mesmo tempo.
O teste rápido
Para cada equipamento com painel ou API, pergunte: qual é o pior comando que esta interface aceita, e o que impede alguém de fora de enviá-lo às três da manhã de um domingo? Se a resposta for “a senha”, a proteção depende de uma única peça que, pelo histórico do setor, costuma falhar.
Um padrão que já tinha aparecido
O ataque é inédito em escala, mas o cenário foi descrito várias vezes na última década. Os casos abaixo formam uma sequência que deveria ter preparado o setor.
2019: a senha 1234
Pesquisadores da Safety Detective usaram o Shodan para achar 7.419 instalações de controladores de temperatura da escocesa Resource Data Management acessíveis pela internet, quase todas com o usuário e a senha de fábrica. Pela interface era possível mudar temperaturas, alarmes e até baixar a planta das instalações. Entre os sites expostos, segundo a Cooling Post, estavam uma loja Marks and Spencer, uma indústria alimentícia italiana e uma farmacêutica na Malásia. O fabricante respondeu que a documentação mandava trocar a senha na instalação.
2023: a senha 1111
O grupo CyberAv3ngers, que o governo americano liga à Guarda Revolucionária do Irã, invadiu um PLC Unitronics de uma estação de bombeamento da autoridade de água de Aliquippa, na Pensilvânia. O equipamento estava exposto na porta TCP 20256 com a senha padrão 1111, e a operação voltou ao modo manual. A CISA chegou a recomendar explicitamente que as empresas confirmassem que a senha 1111 não estava em uso.
2025: refrigeração americana
A Armis encontrou dez vulnerabilidades nos controladores Copeland E2 e E3, que gerenciam compressores, câmaras, climatização e iluminação de supermercados. Combinadas, permitem execução remota de código como root. A Copeland diz atender cerca de dois terços dos supermercados dos Estados Unidos, e o modelo E2 estava em fim de vida desde outubro de 2024. Não houve exploração conhecida, mas o recado sobre equipamento antigo em operação já estava dado.
2026: três fabricantes
Na mesma rodada de pesquisa que pegou a Danfoss, a Team82 também reportou falhas no Copeland XWEB Pro e no Trane Tracer SC+, incluindo bypass de autenticação e credenciais embutidas para serviço remoto do fabricante, conforme a RefIndustry. O acesso privilegiado do fornecedor aparece de novo como fio comum.
A lição acumulada é que o problema raramente é uma falha sofisticada. É exposição mais credencial previsível mais equipamento que ninguém atualiza, porque não está no radar de TI nem de segurança. Ele é da manutenção predial, do frigorista, do fornecedor de climatização.
O inventário que quase ninguém tem
Na maioria das empresas que avaliamos, a lista de ativos de TI é razoável e a lista de equipamentos com interface de gestão é parcial ou inexistente. São dispositivos comprados por facilities, instalados por terceiros e conectados por quem precisava resolver um chamado. A tabela resume onde o padrão francês se repete, com o tipo de efeito que um comando legítimo pode causar.
| Categoria | Interface típica | O pior comando legítimo | Quem costuma expor |
|---|---|---|---|
| Refrigeração e câmara fria | Painel web do gerente central | Degelo contínuo, setpoint alto, alarme silenciado | Frigorista terceirizado |
| Climatização e BMS | BACnet, painel web, app do fornecedor | Desligar o ar de uma sala de servidores | Empresa de manutenção predial |
| Nobreak e PDU | Placa de rede com web, SNMP, API | Desligar tomadas, iniciar teste de bateria | Integrador de data center |
| Gerência fora de banda | iDRAC, iLO, IPMI | Reinstalar, desligar ou trocar firmware do servidor | Equipe de infraestrutura |
| Câmeras e NVR | Painel web, P2P em nuvem | Apagar gravações, desligar câmeras | Empresa de segurança patrimonial |
| Controle de acesso | Painel web, API de integração | Abrir portas, criar credencial | Fornecedor de catracas |
| Geração solar e inversores | Portal do fabricante, Modbus | Desligar geração, alterar limites | Instalador |
| Equipamento clínico e de laboratório | Console de serviço, VNC | Alterar parâmetro de conservação ou operação | Assistência técnica do fabricante |
No varejo alimentar e farmacêutico brasileiro a configuração é muito parecida com a francesa: centrais de refrigeração supervisionadas à distância por empresas de manutenção, contratos que medem tempo de atendimento e não postura de segurança, e equipamentos que ficam em operação bem além do suporte do fabricante. O mesmo vale para a cadeia de frio de vacinas e medicamentos, onde perder uma noite de temperatura significa descartar lote.
Se o seu fornecedor de manutenção consegue entrar sem pedir, alguém que não é seu fornecedor provavelmente também consegue.
Os controles que teriam mudado o resultado
Nenhum controle isolado resolve, e o caso francês mostra por quê: falhas em várias camadas se somaram. A tabela organiza as defesas da mais externa à mais próxima do equipamento, indicando onde há evidência pública de falha neste incidente.
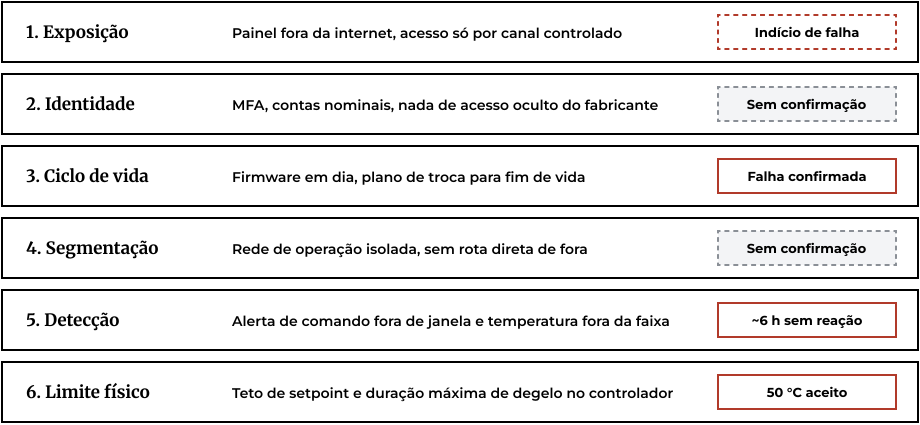
Tirar o painel da internet, de verdade
É o controle de maior retorno e o mais simples de verificar de fora. O acesso remoto do fornecedor passa a entrar por um canal único: ZTNA ou VPN com MFA, conta nominal por técnico, origem restrita e, de preferência, um jump host com sessão gravada. Acesso que fica aberto “para facilitar” vira acesso sob demanda, liberado por chamado e revogado no fim.
Ver a superfície como o atacante vê
Os 2.765 painéis da Danfoss foram encontrados com uma busca. A sua empresa pode fazer a mesma busca antes de alguém mal-intencionado: monitoramento contínuo de superfície externa, procurando títulos de página, certificados e assinaturas de equipamentos de operação nos seus blocos de IP e nos dos fornecedores que atendem as suas unidades. Exposição nova deveria abrir incidente, não aparecer no relatório trimestral.
Tratar fim de vida como risco com dono
A maior parte do parque atingido não tinha mais correção possível. Equipamento de operação vive dez, quinze anos. O inventário precisa saber a data de fim de suporte de cada modelo, e o orçamento precisa prever a troca ou, no mínimo, o isolamento compensatório para o que vai continuar rodando sem atualização.
Detectar o comando, não só a temperatura
O alarme de temperatura chegou tarde porque o próprio controlador comprometido é quem gera o alarme. Duas medidas ajudam: registrar e alertar mudanças de setpoint, degelo manual e criação de usuário fora da janela de manutenção, e manter sensores de temperatura independentes, ligados a outro sistema, para que a evidência não dependa do equipamento atacado.
Colocar limites que o software não ultrapassa
Um balcão de congelados não precisa aceitar 50 °C nem degelo sem fim. Teto de setpoint, tempo máximo de degelo e intertravamento configurados no controlador local, ou no hardware, transformam um comando destrutivo em um comando ineficaz. É a mesma lógica de segurança funcional que a indústria usa há décadas, aplicada a equipamentos que nunca foram vistos como críticos.
Ter o plano manual pronto
Backup de configuração, procedimento para voltar ao controle local e lista de contato do frigorista fora do horário comercial. Quem consegue isolar a central e voltar ao modo local em trinta minutos perde uma prateleira. Quem descobre às seis da manhã perde a loja.
O que a regulação já cobra
O incidente chega num momento curioso para a Europa. Desde 11 de setembro de 2026 valem as obrigações de notificação do Cyber Resilience Act: o fabricante de produto com elementos digitais vendido na União Europeia precisa comunicar vulnerabilidade ativamente explorada com alerta inicial em 24 horas e notificação em 72 horas, pela plataforma única da ENISA. A regra alcança produtos colocados no mercado antes dessa data, e a autoridade finlandesa lembra que vale inclusive para produtos em fim de vida. Se a exploração de uma falha de produto da Danfoss for confirmada, este será um dos primeiros testes públicos do mecanismo.
No Brasil, o paralelo mais próximo é o Ato Anatel 77/2021, que vale para equipamentos de telecomunicações homologados. Ele exige troca obrigatória da senha inicial no primeiro uso, proíbe credencial idêntica entre aparelhos, veta mecanismos de backdoor não relacionados ao funcionamento e pede que o gerenciamento remoto tenha autenticação adequada e restrição de origem. Um “código do dia” do fabricante é exatamente o que essa regra tenta impedir. O alcance, porém, é limitado: controlador de refrigeração, nobreak ou painel de climatização geralmente ficam fora do escopo.
A responsabilidade que sobra
Regulação de produto empurra o fabricante para um projeto mais seguro, e isso ajuda no equipamento que você vai comprar daqui a três anos. Quem expõe o painel que já está instalado é o operador. Nenhuma lei vai desligar a porta que o seu frigorista abriu. Esse controle precisa estar no contrato de manutenção, no processo de liberação de acesso remoto e no inventário de superfície externa.
Onde a Eximia entra
Equipamento de operação com interface de gestão costuma cair no vão entre TI, segurança e facilities. É justamente nesse vão que trabalhamos. A Eximia mapeia a superfície externa da sua empresa e dos fornecedores que acessam as suas unidades, identifica painéis e APIs expostos, classifica cada um pelo pior comando que aceita e desenha o caminho de acesso remoto que substitui a porta aberta.
Para quem opera lojas, centros de distribuição, hospitais ou data centers, o resultado é um inventário com dono, um plano de isolamento para o que está em fim de vida e cláusulas de segurança para os contratos de manutenção.
Sete perguntas para o seu ambiente
Você tem a lista de todos os equipamentos com painel ou API de gestão, incluindo os instalados por terceiros?
Algum desses painéis responde a partir da internet hoje? Como você sabe?
Qual é o pior comando que cada interface aceita, e quem consegue enviá-lo?
O acesso remoto do fornecedor usa conta nominal, MFA e liberação por chamado, ou fica aberto?
Quantos desses equipamentos estão em fim de vida e sem correção, e qual é o plano para eles?
Uma mudança de setpoint às três da manhã gera alerta em algum lugar que não seja o próprio equipamento?
Existe limite físico ou de configuração que impede o equipamento de executar um valor absurdo?
- BBC. Pauta original do incidente nos supermercados franceses. 2026. bbc.com
- BFM TV. Reportagem que revelou o degelo forçado a 50 °C. 12 out. 2026. bfmtv.com
- SecurityWeek. Refrigeration controller hack spoils food across European supermarkets. 2026. securityweek.com
- Security Affairs. Hackers cranked French supermarkets’ freezers up to 50 degrees. 2026. securityaffairs.com
- Al Jazeera, AFP e Reuters. Unprecedented cyberattack hits French supermarkets, causing food losses. 13 out. 2026. aljazeera.com
- Claroty Team82. Freeze the controller, defrost the food. 9 ago. 2026. claroty.com
- Danfoss. DSA-2025-08-01. 2025. danfoss.com
- RefIndustry. Danfoss, Copeland and Trane address controller security vulnerabilities. 2026. refindustry.com
- Gizmodo. Cobertura dos controladores RDM expostos. 2019. gizmodo.com
- Cooling Post. Hackers expose vulnerable refrigeration systems. 2019. coolingpost.com
- Industrial Cyber. CISA responds to active exploitation of Unitronics PLCs. 2023. industrialcyber.co
- Armis. Frostbyte10. 2025. armis.com
- Travers Smith. The EU Cyber Resilience Act’s vulnerability and incident reporting requirements are now live. 2026. traverssmith.com
- NCSC-FI. Manufacturers, prepare in advance for reporting vulnerabilities and incidents under the Cyber Resilience Act. 2026. kyberturvallisuuskeskus.fi
- Teletime. Anatel edita ato para segurança cibernética de equipamentos. 2021. teletime.com.br
Informações do incidente atualizadas até 13 de outubro de 2026; a investigação segue em curso.

Vamos entender o próximo passo juntos?
Fale com um especialista da eximia.co sobre arquitetura, engenharia e tecnologia.